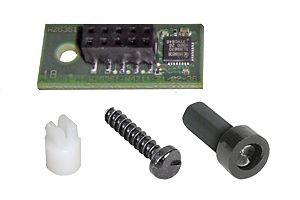
Enhance the security of computing environments with the Fujitsu Trusted Platform Module (TPM) 2.0. This security chip provides protection for data integrity and system integrity, ensuring that critical data remains secure. With UEFI support, this module is designed for compatibility with modern computing platforms, making it an essential component for secure platforms. Its TCG certification underscores its compliance with security standards, offering peace of mind for users focused on system security.
Produktbeskrivelse
Fujitsu - Trusted Platform Module (TPM) 2.0
Produkttype
Trusted Platform Module (TPM) 2.0
Egenskaper
Sikkerhetschip, UEFI-støtte
Systemkrav
Microsoft Windows Server 2022
Generelt
Produkttype
Trusted Platform Module (TPM) 2.0
Diverse
Egenskaper
Sikkerhetschip, UEFI-støtte
Tilpassede standarder
TCG Certified
Systemkrav
OS påkrevd
Microsoft Windows Server 2022
Produktet har følgende varenummer i vårt system:
EAN:
4065221782094
SKU:
PY-TPM16
Hvorfor ser jeg at det samme produktet er tilgjengelig på forskjellige varenumre?
Produsenter lanserer ofte det samme produktet med forskjellige varenumre, vanligvis bare forskjellige versjoner av emballasjen. For eksempel kan emballasjen være rettet mot forskjellige land.
Vi gjør vårt beste for å forene produktene, men det kan skje at det samme produktet vises på forskjellige varenumre i systemet vårt.